
Pengaturan SSL & HTTPS
Ringkasan
Kontenum mendukung dua cara untuk mengaktifkan HTTPS:
-
Unggah Sertifikat Manual
Unggah sertifikat SSL yang sudah ada yang diterbitkan oleh Certificate Authority tepercaya.
-
HTTPS Otomatis (ACME / Let’s Encrypt)
Kontenum secara otomatis menerbitkan dan memperbarui sertifikat untuk Delivery Domain Anda.
Kedua metode menghasilkan sertifikat yang dikelola secara terpusat di fitur Certificate Management.
Unggah Sertifikat SSL (Manual)
Di dalam Console:
Certificates → Certificate Management → Upload Certificate
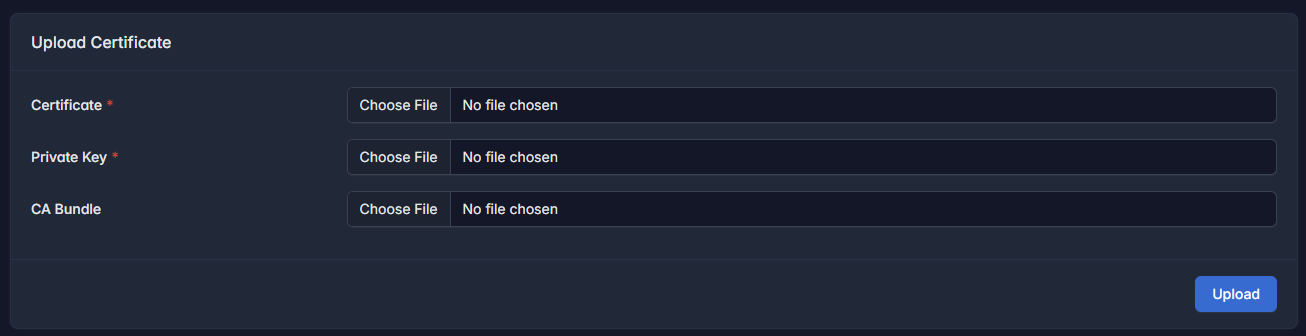
Kolom yang Diperlukan
Anda akan melihat tiga kolom input:
-
Certificate (wajib)
File public certificate (biasanya berformat.crtatau.pem). -
Private Key (wajib)
Private key yang sesuai dengan certificate tersebut. -
CA Bundle (opsional tapi sangat direkomendasikan)
The intermediate certificate chain yang diberikan oleh Certificate Authority (CA).
Mengapa CA Bundle Penting
Walaupun Kontenum secara otomatis memvalidasi certificate terhadap public root CA, sangat disarankan untuk meng-upload CA bundle lengkap karena:
- Beberapa sistem operasi atau browser bisa memiliki root CA yang tidak lengkap atau sudah usang
- Certificate Chain yang tidak lengkap dapat menyebabkan browser menampilkan peringatan "Not Secure"
- Lingkungan enterprise sering kali bergantung pada intermediate certificate yang didefinisikan secara eksplisit
Best practice: Selalu upload full certificate chain (certificate + intermediate).
Setelah selesai, klik Upload. Certificate akan muncul di daftar certificate.
Manajemen & Status Sertifikat
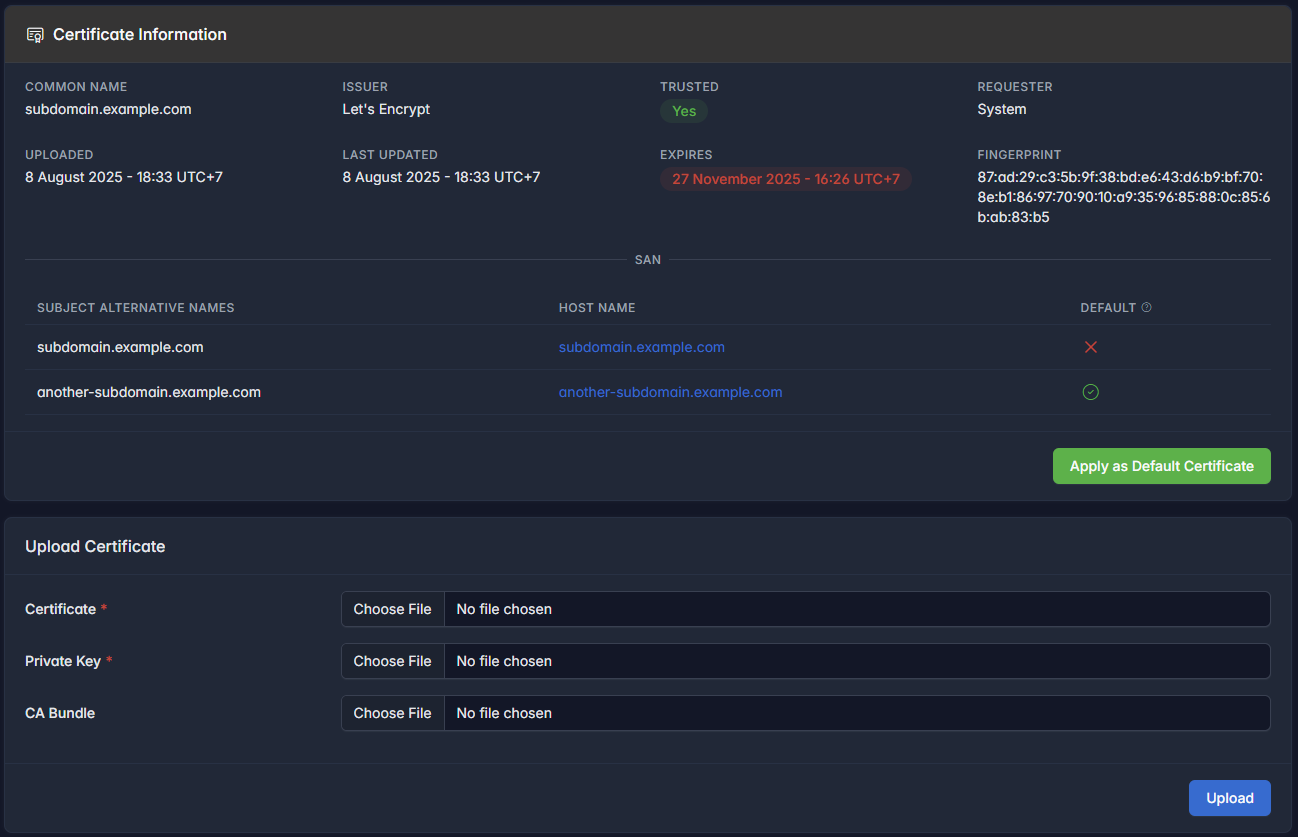 Setelah mengunggah (atau memilih sertifikat yang sudah ada), Anda akan melihat informasi sertifikat secara rinci:
- Common Name (CN)
- Subject Alternative Names (SANs)
- Issuer (Contoh: Let’s Encrypt)
- Expiration date
- Trust status (divalidasi terhadap public CA)
- Fingerprint
Anda juga dapat:
- Menetapkan sertifikat ke satu atau lebih hostname
- Menandai sertifikat sebagai Default untuk domain yang memenuhi syarat
- Mengganti atau mengunggah ulang sertifikat sebelum kedaluwarsa
Pengingat Kedaluwarsa Sertifikat
Kontenum secara otomatis memantau kedaluwarsa sertifikat dan mengirim email pengingat pada:
- 30 hari sebelum kedaluwarsa
- 14 hari sebelum kedaluwarsa
- 7 hari sebelum kedaluwarsa
- 1 hari sebelum kedaluwarsa
Notifikasi ini dikirim ke email akun untuk membantu Anda menghindari gangguan layanan.
HTTPS Otomatis dengan DNS-01
Kontenum menggunakan Let’s Encrypt untuk menerbitkan dan memperpanjang sertifikat SSL gratis. Mulai 28 September 2026, setiap aktivasi Free SSL baru menggunakan validasi DNS-01, termasuk jika Anda mengaktifkannya pada site yang sudah lama dibuat.
DNS-01 memeriksa record DNS, bukan mengakses halaman melalui site Anda. Karena itu, aturan ACL dan georestriction pada site tidak menghalangi validasi ini.
Sebelum Memulai
- Simpan site dengan satu custom domain non-wildcard, misalnya
cdn.example.com. Simpan perubahan domain sebelum menggunakan kontrol ACME. - Pertahankan CNAME delivery yang mengarah ke CNAME Site Kontenum. Validasi DNS membutuhkan CNAME tambahan, bukan pengganti record delivery tersebut.
- Pastikan Anda memiliki akses untuk mengubah record domain di penyedia DNS.
Free SSL secara default belum aktif. Petunjuk pengaturan DNS muncul setelah Anda mengaktifkannya pada site yang sudah disimpan.
Aktifkan Free SSL dan Tambahkan CNAME
- Buka pengaturan site dan aktifkan Automatic HTTPS Protection → Free SSL Certificate from Let’s Encrypt. Aktivasi langsung tersimpan dan sistem melakukan pemeriksaan DNS awal.
- Pada bagian DNS validation, salin CNAME name dan CNAME target menggunakan tombol Copy.
- Di penyedia DNS, tambahkan record CNAME dengan nilai tersebut. Jangan menghapus atau mengganti CNAME delivery.
- Simpan record DNS, kembali ke dashboard, lalu klik Check DNS.
- Jika masih Awaiting CNAME, periksa record, beri waktu untuk propagasi DNS, lalu klik Check DNS lagi. Jika pemeriksaan DNS tidak dapat dilakukan, dashboard menampilkan Unable to check DNS; coba lagi tanpa langsung menganggap record Anda salah.
- Setelah Verified, proses sertifikat berlanjut otomatis jika penerbitan diperlukan. Pertahankan CNAME ini untuk perpanjangan berikutnya.
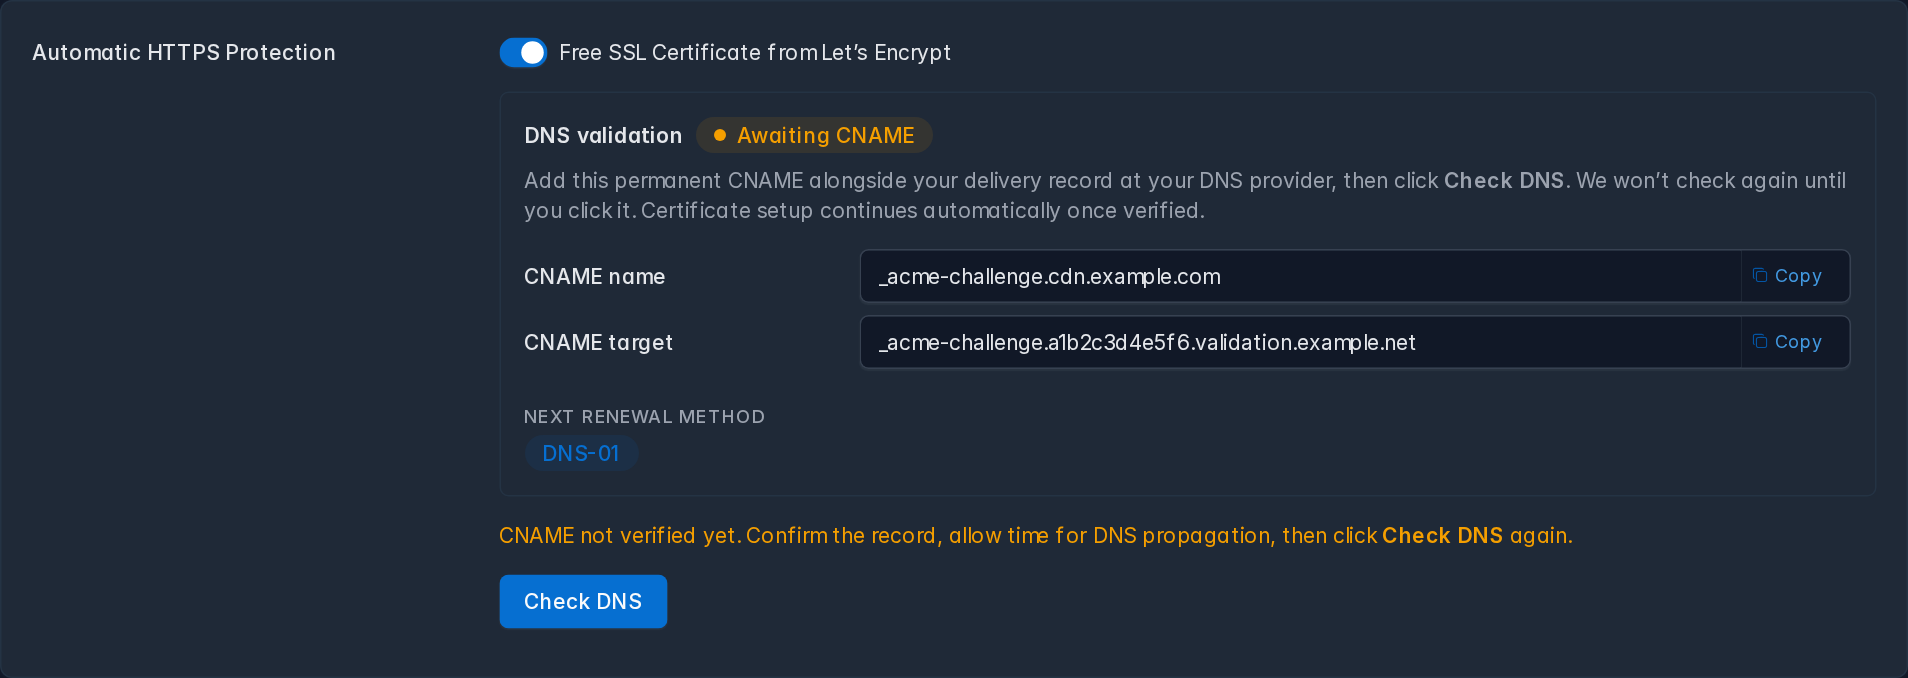
Contoh menggunakan data ilustrasi. Salin nilai dari dashboard site Anda sendiri, bukan dari gambar atau tabel di bawah.
| Domain | Jenis record | Domain tujuan |
|---|---|---|
_acme-challenge.cdn.example.com |
CNAME | _acme-challenge.a1b2c3d4e5f6.validation.example.net |
Geser tabel ke samping jika domain tujuan belum terlihat.
Sebagian penyedia DNS menambahkan nama zona secara otomatis. Untuk zona example.com, kolom nama record mungkin cukup diisi _acme-challenge.cdn. Pastikan nama lengkap record yang terbentuk sama dengan CNAME name pada dashboard. Record tersebut harus dapat di-resolve secara publik ke CNAME target yang ditampilkan. Kontenum mengelola TXT challenge sementara; Anda tidak perlu membuat record TXT tersebut sendiri.
Memahami Status dan Tindakan Berikutnya
Aktivasi Free SSL, verifikasi DNS, dan sertifikat yang terpasang memiliki status masing-masing. Verified memastikan CNAME delegasi telah terverifikasi; status ini bukan berarti sertifikat sudah diterbitkan. Periksa status proses dan informasi sertifikat terpasang secara terpisah.
| Tampilan pada dashboard | Tindakan Anda |
|---|---|
| Awaiting CNAME saat pengaturan awal | Tambahkan atau perbaiki record, tunggu propagasi, lalu klik Check DNS. |
| Verified dan proses sertifikat sedang berjalan | Tunggu hingga proses selesai. Pertahankan CNAME. |
| Automatic retry scheduled for … | Tunggu percobaan berikutnya sesuai jadwal; tindakan manual belum tersedia selama proses berlangsung. |
| Penerbitan gagal dan percobaan otomatis berhenti | Gunakan Retry certificate, atau Check DNS and retry jika verifikasi DNS diperlukan. |
| Expired dan tidak ada permintaan yang sedang diproses | Gunakan Renew certificate atau Check DNS and renew, sesuai yang ditampilkan. |
| Pemeliharaan pengaturan memerlukan tindakan | Gunakan Retry setup jika tersedia. Tindakan ini menyelesaikan pembersihan yang tertunda, tanpa mengaktifkan Free SSL. |
Sertifikat yang terpasang tetap ditampilkan saat terjadi masalah perpanjangan. Email kegagalan mengingatkan Anda untuk memeriksa site; email tersebut tidak selalu berarti CNAME Anda salah. Jika DNS sudah Verified tetapi penerbitan tetap gagal setelah dicoba ulang, hubungi tim support dengan nama site dan pesan kesalahan yang ditampilkan.
Migrasi Site HTTP-01 yang Sudah Ada ke DNS-01
Biarkan Free SSL tetap aktif - Anda tidak perlu menonaktifkan lalu mengaktifkannya kembali. Tambahkan CNAME tambahan dari panel DNS validation. Anda dapat menekan Check DNS untuk memverifikasinya sekarang; jika tidak, DNS site lama yang memenuhi syarat akan diperiksa saat perpanjangannya dijadwalkan.
Untuk site yang tidak bermasalah, verifikasi memilih DNS-01 untuk perpanjangan terjadwal berikutnya tanpa meminta sertifikat pengganti lebih awal. Order HTTP-01 yang sedang berjalan tetap menggunakan metode semula; Current order method dan Next renewal method dapat berbeda sementara.
Tambahkan CNAME sebelum 27 November 2026 agar perpanjangan otomatis tetap tersedia. Pengingat migrasi dapat dikirim hingga lima kali per site: saat peluncuran, ketika tersisa 30, 14, dan 7 hari, serta saat penghentian HTTP-01. Migrasi atau penghentian HTTP-01 tidak menghapus sertifikat yang terpasang, tetapi HTTPS dapat gagal jika sertifikat kedaluwarsa sebelum perpanjangan berhasil.
HTTPS Otomatis dengan HTTP-01 - Deprecated
Pengaturan Lama
Sebelum peluncuran DNS-01, pelanggan mengaktifkan Automatic HTTPS Protection → Free SSL Certificate from Let’s Encrypt di Site settings. Sistem kemudian membuat order, memvalidasi domain melalui HTTP, membuat permintaan sertifikat (CSR), dan memasang sertifikat.
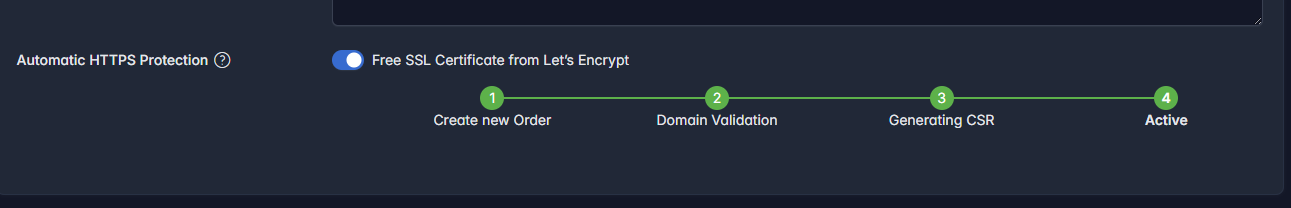
Tampilan HTTP-01 lama. Gunakan petunjuk DNS-01 untuk aktivasi baru.
Persyaratan Validasi Lama
Validasi HTTP-01 yang masih digunakan memerlukan:
- Satu delivery domain non-wildcard yang sudah aktif.
- CNAME delivery yang mengarah ke CNAME Site Kontenum.
- Akses HTTP publik untuk permintaan validasi. Aturan ACL atau georestriction dapat menghalangi validasi HTTP-01.
Jika prasyarat tersebut tidak terpenuhi, validasi dapat gagal dan berhenti setelah mencapai batas percobaan. Ikuti tindakan pemulihan yang ditampilkan pada pengaturan site.
Site lama dapat melanjutkan perpanjangan HTTP-01 selama masa migrasi jika delegasi DNS-01 belum siap. Mulai 27 November 2026, order HTTP-01 baru tidak dibuat lagi; order yang sudah berjalan masih dapat diselesaikan. Sertifikat terpasang tidak dicabut atau dihapus pada tanggal tersebut dan tetap mengikuti tanggal kedaluwarsanya sendiri.
Perpanjangan Otomatis
Untuk site yang memenuhi syarat dan Free SSL-nya aktif, perpanjangan otomatis dijadwalkan sekitar 7 hari sebelum kedaluwarsa. Pertahankan CNAME delivery dan CNAME validasi. Site yang sudah menggunakan DNS-01 tidak kembali ke HTTP-01 jika CNAME validasinya dihapus.
Biasanya tidak diperlukan tindakan manual selama konfigurasi benar dan proses berhasil. Jika penerbitan berhenti, email kegagalan dapat dikirim kepada penanggung jawab (PIC) perusahaan. Periksa dashboard dan gunakan tindakan pemulihan yang ditampilkan; permintaan yang sudah berhenti tidak terus dicoba ulang tanpa batas. Sertifikat yang ada tetap terpasang selama percobaan perpanjangan, dan verifikasi DNS saja tidak memperpanjang masa berlaku sertifikat.
Sertifikat ACME di Daftar Sertifikat
Semua certificate yang diterbitkan melalui ACME:
- Akan muncul di daftar Certificate Management
- Diperlakukan sama seperti certificate yang di-upload secara manual
- Dapat dilihat, dipasang, atau diganti seperti certificate lainnya
Hal ini memastikan manajemen certificate yang konsisten untuk semua metode SSL.
Praktik Terbaik
- Gunakan ACME untuk kemudahan dan perpanjangan otomatis jika memungkinkan
- Upload CA bundle lengkap untuk certificate yang dikelola secara manual
- Pantau email notifikasi masa berlaku dan lakukan perpanjangan lebih awal jika mengelola certificate secara manual
- Hindari delivery domain wildcard jika ingin menggunakan HTTPS otomatis
Jika mengalami masalah validasi atau kepercayaan certificate, pastikan konfigurasi DNS dan kelengkapan certificate chain sebelum menghubungi tim support.